
Выбор ключа JWT без доверия к случайному kid
После смены ключа сервис выдаёт токен с новым kid, а шлюз перестаёт его принимать. Быстрое решение «скачать ключ по любой подсказке из токена» меняет границы доверия и не подходит для штатного сопровождения. Правильное расследование начинается с того, какой издатель разрешён и откуда конкретный валидатор должен получать его набор открытых ключей.
Назначение идентификатора ключа
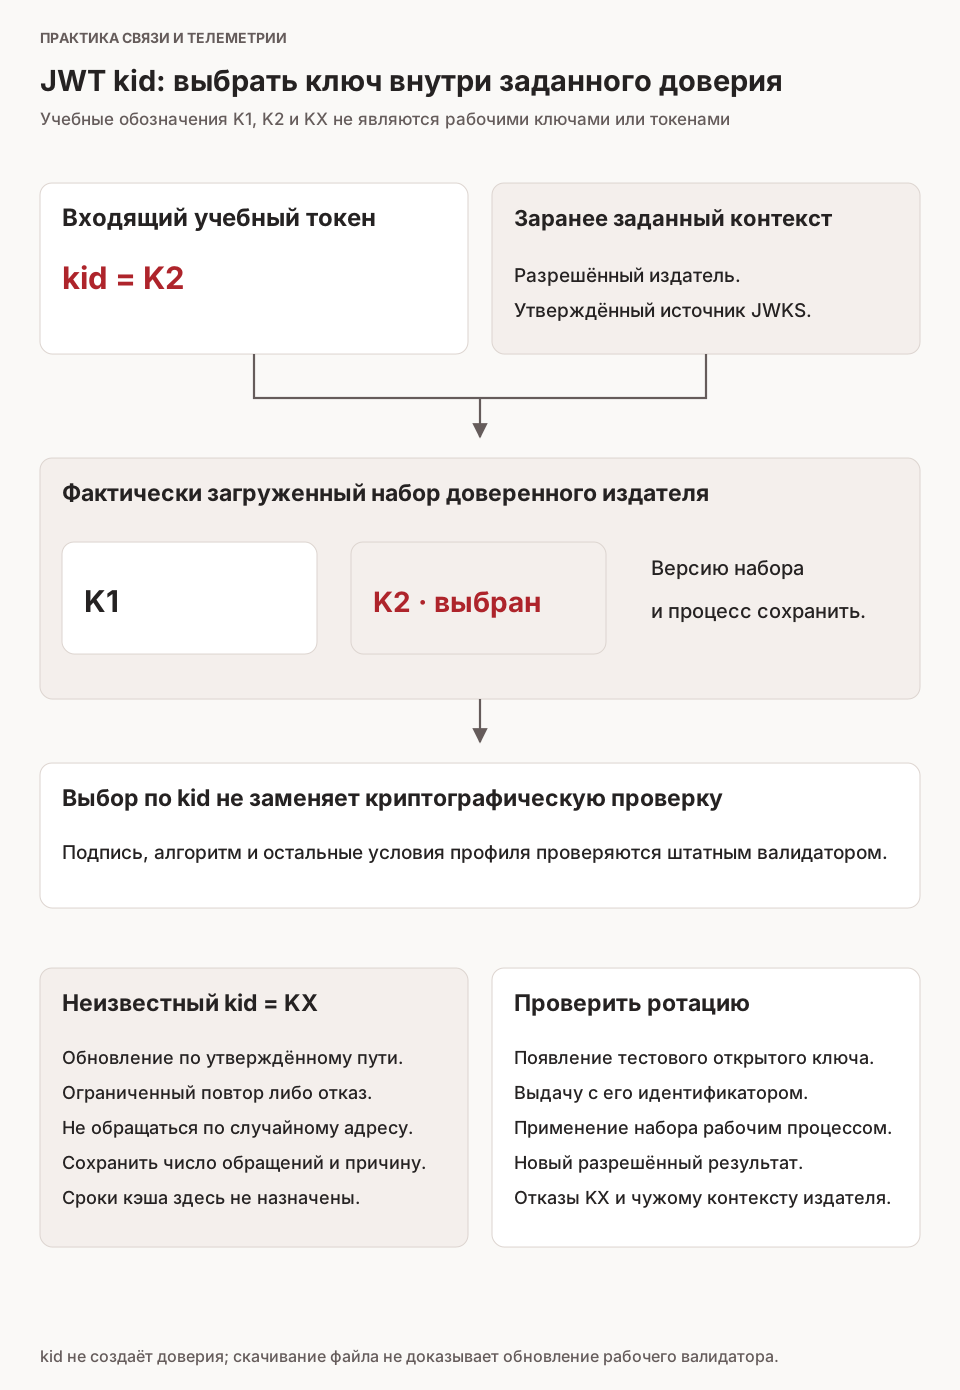
В JWK kid служит указанием для выбора ключа. Он не является самостоятельным доказательством доверия к ключу или издателю. RFC 8725 связывает проверку JWT с доверенным издателем и заданными правилами криптографической проверки. Поэтому выбор выполняют внутри уже определённого контекста доверия, а не создают этот контекст из входящего поля. (IETF RFC 7517 — JSON Web Key) (IETF RFC 8725 — JWT best current practices)
Для каждого сервиса фиксируют утверждённый источник JWKS, способ его привязки к издателю и поведение при неизвестном идентификаторе. Если шлюз работает через кеш, дополнительно записывают, какая версия набора реально загружена процессом. Успешное скачивание файла сторонней утилитой не доказывает обновление рабочего валидатора.
Разобрать ротацию по событиям
На учебной паре ключей проверяют появление нового открытого ключа, выдачу разрешения с его идентификатором и обновление набора на клиенте. Порядок и допустимое перекрытие определяет владелец профиля. Статья не задаёт универсальных сроков кеша и не предлагает сохранять старые ключи бессрочно. Для каждого шага нужен наблюдаемый результат.
При неизвестном kid валидатор должен следовать утверждённой процедуре: предусмотренное обновление, ограниченный повтор или отказ. Нельзя делать неограниченные сетевые обращения по произвольным адресам из непроверенного сообщения. В тесте отдельно наблюдают число обращений и диагностическую причину, чтобы поток неподходящих сообщений не выглядел как обычная плановая ротация.
Проверить возвращение к устойчивой работе
После обновления набора выполняют разрешённую операцию и подтверждают её у получателя телеметрии. Отдельным учебным случаем проверяют неизвестный идентификатор и несовместимый контекст издателя. Само совпадение строки kid не заменяет проверки подписи, алгоритма и остальных условий профиля. Результаты фиксируют раздельно.
В акте указывают идентификатор набора, момент его применения процессом и связанные тесты. Полные рабочие токены в общий журнал не помещают. Приёмка завершена, когда ротация проходит через закреплённый источник доверия, а ошибочный идентификатор даёт объяснимое ограниченное поведение. Тогда внезапный отказ полевого шлюза можно расследовать по состоянию ключевого набора, не меняя радиомаршрут и не расширяя доверие к случайным источникам.


